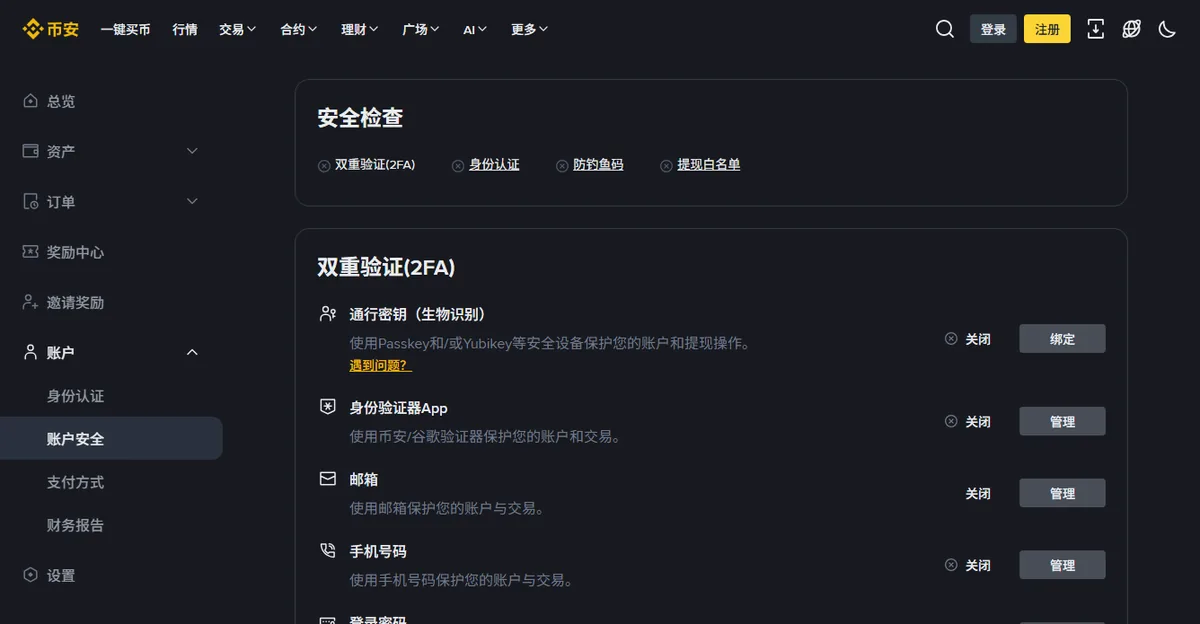
- वह ईमेल पता जिस पर खाता टिका है
- दो-चरणीय सत्यापन जो SMS न हो
- निकासी पतों की सफ़ेद सूची
- एंटी-फ़िशिंग कोड
चार सेटिंग, शायद पंद्रह मिनट। जो खाते ख़ाली हुए हैं, उनमें से ज़्यादातर में किसी चतुर हमलावर ने सेंध नहीं लगाई। इन चार में से कोई एक दरवाज़ा खुला खड़ा था और कोई उससे चला आया।
ये उसी क्रम में लिखे हैं जिस क्रम में मायने रखते हैं, जो सेटिंग पन्ने की तरतीब नहीं है।
चार दरवाज़े, और कुछ और
1. ईमेल पासवर्ड से ज़्यादा ज़रूरी है
लोग एक्सचेंज का पासवर्ड मज़बूत कर लेते हैं और जिस ईमेल पर वह टिका है उसे 2015 में चुने हुए पासवर्ड के भरोसे छोड़ देते हैं। यह उल्टा है। जिसके पास ईमेल है, उसके पास खाता वापस पाने की प्रक्रिया है, और वही प्रक्रिया खाते को नियंत्रित करती है।
इसलिए: एक्सचेंज पर कुछ छूने से पहले ईमेल खाते को अपना मज़बूत और अनोखा पासवर्ड। लंबा और अनोखा, चतुर नहीं, जो अब NIST SP 800-63B और CISA दोनों की सिफ़ारिश है — और अपना दो-चरणीय सत्यापन दीजिए। वही पासवर्ड कहीं और भी इस्तेमाल होता हो तो वहाँ भी बदल दीजिए। चोरी हुई सूचियों से किया जाने वाला हमला स्वचालित होता है और उसे जल्दी नहीं है।
सिर्फ़ इसी काम के लिए रखे गए अलग ईमेल पते का एक चुपचाप मिलने वाला फ़ायदा: उस पर आने वाला कोई भी संदेश जो एक्सचेंज का न हो, बनावट से ही संदिग्ध है। यह छलनी आपको मुफ़्त में मिल जाती है।
2. ऑथेंटिकेटर इस्तेमाल कीजिए, SMS सहारे के लिए रखिए
सिम बदलवाकर किया जाने वाला हमला न असाधारण है न दुर्लभ। कोई ऑपरेटर को मनाकर आपका नंबर अपने डिवाइस पर ले जाता है, और हर SMS कोड उसी के पास जाता है। यह दर्ज है, इस पर मुक़दमे चलते हैं, और यह होता रहता है।
ऑथेंटिकेटर ऐप समय-आधारित एक-बार के कोड उसी डिवाइस पर बनाता है। कुछ भेजा ही नहीं जाता, इसलिए बीच में पकड़ने या मोड़ने को कुछ है ही नहीं।
चालू करते समय रिकवरी कोड सहेज लीजिए। ऑफ़लाइन, काग़ज़ पर या पासवर्ड मैनेजर में — गैलरी में पड़े स्क्रीनशॉट के रूप में नहीं। ऑथेंटिकेटर खो जाए और रिकवरी कोड न हों, तो मामला एक ऐसी पहचान-सत्यापन प्रक्रिया में बदल जाता है जो हफ़्तों चलती है, और उस पूरे समय खाता बंद रहता है।
SMS अब भी किस काम का है
अगर प्लेटफ़ॉर्म दोनों की इजाज़त देता है तो इसे दूसरे कारक के तौर पर चालू रहने दीजिए। मुख्य के तौर पर नहीं। उस चीज़ के तौर पर जो सूचना देती है। बिना माँगे आया कोई SMS यह शुरुआती चेतावनी है कि कोई आपके खाते पर काम कर रहा है।
3. सफ़ेद सूची ही आपको बचाती है
इस पन्ने से सिर्फ़ एक काम करना हो तो यही कीजिए।
बाक़ी हर सेटिंग पहुँच रोकने की कोशिश करती है। निकासी की सफ़ेद सूची यह सीमित करती है कि पहुँच मिल जाने के बाद हमलावर कर क्या सकता है।
सूची चालू हो तो पैसा सिर्फ़ उन्हीं पतों पर जा सकता है जिन्हें आपने पहले मंज़ूरी दी हो। नया पता जोड़ने पर एक ठंडी अवधि शुरू होती है — आम तौर पर कुछ घंटों की — जिसमें उस पते पर निकासी रुकी रहती है और सूचनाएँ जाती हैं। व्यावहारिक नतीजा: आपका पासवर्ड, आपका सत्र और यहाँ तक कि दूसरा कारक भी पा चुका हमलावर पैसा वहाँ नहीं भेज सकता जिसे आपने पहले मंज़ूर न किया हो। उसे देरी झेलनी पड़ती है, और उसी देरी में आपको पता चल जाता है।
इसके साथ दो बातें
इसे तब सेट कीजिए जब खाता शांत हो, न कि जब आपको जल्दी निकासी करनी हो। और अपने भेजने वाले पते पहले से इसमें जोड़ रखिए, ताकि ठंडी अवधि ठीक उसी वक़्त सामने न आए जब पैसे की सचमुच ज़रूरत हो।
4. एंटी-फ़िशिंग कोड, और असली-नक़ली पहचानना
आप एक छोटा वाक्यांश तय करते हैं, और प्लेटफ़ॉर्म अपने हर असली ईमेल में उसे शामिल करता है। उनके नाम से आया कोई भी संदेश जिसमें वह वाक्यांश न हो, उनका नहीं है।
इससे "यह ईमेल सही लग रहा है या नहीं" वाला अंदाज़ा एक सीधी जाँच में बदल जाता है, और सीधी जाँच थकान या जल्दबाज़ी में भी कम ग़लत होती है।
किसी भी सेटिंग से ज़्यादा काम के नियम
- ईमेल में आए लिंक से एक्सचेंज पर कभी मत जाइए। हर बार अपना बुकमार्क इस्तेमाल कीजिए।
- कोई असली सपोर्ट प्रक्रिया कभी आपका पासवर्ड, कोड या सीड फ़्रेज़ नहीं माँगती। एक बार भी नहीं, "पुष्टि के लिए" भी नहीं।
- जो कोई भी आपसे पहले संपर्क करे और खाते में मदद की पेशकश करे, वह एक्सचेंज से नहीं है — मंच कोई भी हो।
- जल्दबाज़ी ही पहचान है। "एक घंटे में आपका खाता बंद हो जाएगा" एक तरकीब है, समय-सीमा नहीं।
वहीं तक पहुँचे हैं तो ये भी कर लीजिए
- सक्रिय सत्र और डिवाइस देखिए। जो पहचान में न आए या अब इस्तेमाल न होता हो, उसे लॉग आउट कर दीजिए।
- जो उत्पाद इस्तेमाल नहीं करते, बंद कीजिए। मार्जिन, फ़्यूचर्स, API कुंजियाँ। हर चालू सुविधा एक ऐसी सतह है जिस पर आपकी नज़र नहीं है।
- सूचना सेटिंग जाँचिए। निकासी और लॉगिन की चेतावनी चालू, और वहाँ पहुँचती हो जहाँ आप सचमुच पढ़ते हैं।
- पुरानी API कुंजियाँ हटाइए। दो साल पहले किसी टूल के लिए बनाई गई कुंजी आज भी काम करती है।
सब कुछ एक ही जगह मत रखिए
एक्सचेंज पर रखी संपत्ति उस एक्सचेंज पर आपका दावा है। यह किसी ख़ास प्लेटफ़ॉर्म के बारे में चेतावनी नहीं; अभिरक्षा का मतलब ही यही होता है। प्लेटफ़ॉर्म निकासी रोक चुके हैं, संपत्तियाँ हटा चुके हैं, और थोड़ी सी सूचना पर क्षेत्रों में सेवा बंद कर चुके हैं।
एक चलने लायक़ बँटवारा: जिससे आप सक्रिय रूप से लेनदेन कर रहे हैं वह एक्सचेंज पर रहे, और जो बस रखा हुआ है वह वहाँ जाए जहाँ नियंत्रण आपका है। अनुपात इस पर निर्भर है कि रकम कितनी है और आपको नींद कितनी अच्छी आती है।
अपने पास रखना अपने आप सुरक्षित नहीं है
यह साफ़ कह देना ज़रूरी है, क्योंकि सलाह आम तौर पर "चाबी आपकी नहीं तो सिक्के आपके नहीं" पर आकर रुक जाती है। अपनी चाबियाँ रखने से जोखिम हटता नहीं, जगह बदल जाता है। प्लेटफ़ॉर्म के विफल होने से आपके अपने बैकअप अनुशासन पर। खोया हुआ सीड फ़्रेज़ उस तरह अपरिवर्तनीय है जैसा कोई रोका गया खाता कभी नहीं होता, और वहाँ कोई सपोर्ट क़तार नहीं होती।
निजी तौर पर हम यह देखना पसंद करेंगे कि कोई ठीक-ठाक चलने वाले एक्सचेंज पर सफ़ेद सूची चालू करके थोड़ी रकम रखे, बजाय इसके कि वह उसे ऐसे वॉलेट में ले जाए जिसका रिकवरी वाक्य सिर्फ़ एक फ़ोन की एक तस्वीर में मौजूद है। यह विफलता के तरीक़ों पर राय है, किसी उत्पाद की सिफ़ारिश नहीं।
अपने लिए एक पर्चा छोड़ जाइए
कहीं ऑफ़लाइन लिख रखिए: कौन सा एक्सचेंज, कौन सा ईमेल, रिकवरी कोड कहाँ हैं, और सीड फ़्रेज़ हो तो वह कहाँ है। गोपनीय बातें ख़ुद नहीं — उन तक पहुँचने का नक़्शा।
यह उस आपके लिए है जिसका फ़ोन खो गया है, और उसके लिए भी जिसे आपके खाते सँभालने पड़ें अगर आप न सँभाल सकें। दोनों की संभावना हैक होने से ज़्यादा है।
कुछ हो ही चुका हो तो
क्रम मायने रखता है, और पहले जाँच लेने वाली प्रवृत्ति ग़लत है। छानबीन से पहले पहुँच काटिए।
- ईमेल का पासवर्ड बदलिए और उसके सत्र रद्द कीजिए।
- एक्सचेंज का पासवर्ड बदलिए और सभी डिवाइस से लॉग आउट कीजिए।
- दो-चरणीय सत्यापन बंद करके दोबारा जोड़िए।
- निकासी की सफ़ेद सूची देखिए और साफ़ कीजिए।
- देखिए कि कोई ऐसी API कुंजी तो नहीं जो आपने नहीं बनाई।
- उसके बाद समय और ब्योरे के साथ सपोर्ट से संपर्क कीजिए।
हमलावर जो लेने वाला था वह या तो जा चुका है या रुक चुका है। अब आप उसे बचा रहे हैं जहाँ तक वह अभी नहीं पहुँचा।